




Aucun groupe n'a revendiqué l'attaque, et des experts avertissent que des milliers d'appareils similaires restent en ligne, tandis qu'un autre incident perturbe l'enseigne néerlandaise Albert Heijn.
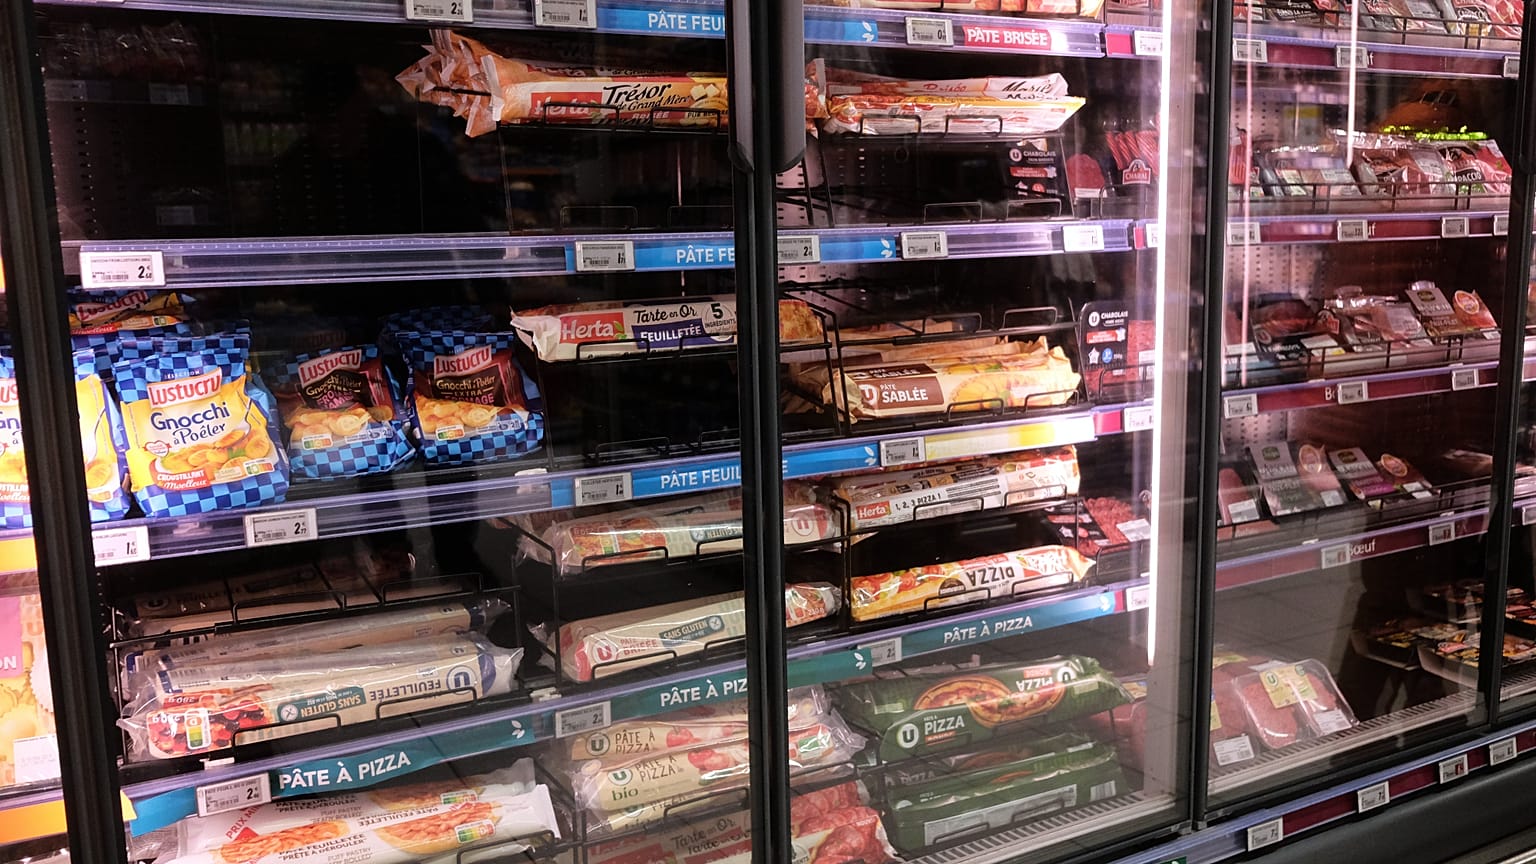
Les enquêteurs français cherchent à identifier les pirates informatiques qui ont pris le contrôle des systèmes de réfrigération d'au moins 350 supermarchés, obligeant le personnel à jeter la viande avariée et les produits surgelés.
 PUBLICITÉ
Des magasins des enseignes Carrefour, Monoprix, Intermarché et Coopérative U comptent parmi les établissements touchés, les assaillants ayant modifié manuellement les températures des réfrigérateurs. Les supermarchés concernés ne représentent qu'une petite fraction des supermarchés du pays.
L'absence de demande de rançon ou de revendication intrigue les enquêteurs, selon une source proche du dossier citée par Reuters. Les groupes criminels ou de hacktivistes cherchent en général rapidement à tirer profit de leurs attaques ou à les médiatiser.
L'agence française de cybersécurité indique que la faille a touché des réfrigérateurs fonctionnant avec les logiciels de l'entreprise danoise Danfoss, ainsi que des systèmes Copeland et Dixell.
Reuters rapporte avoir identifié mardi au moins 4 500 interfaces Danfoss visibles en ligne, et la société de cybersurveillance Onyphe a indiqué que des versions obsolètes étaient "encore largement présentes parmi les interfaces accessibles au public".
Danfoss a expliqué que de nombreuses unités concernées avaient "atteint la fin de leur cycle de vie et ne reçoivent plus de mises à jour logicielles ou de sécurité" ou "fonctionnaient avec un microprogramme dépassé". Des failles graves dans les anciennes versions de ce microprogramme ont été détaillées en août par la société de cybersécurité Claroty et ont depuis été corrigées.
Copeland, propriétaire de Dixell, a reconnu cette "vulnérabilité" et assuré : "Nous travaillons actuellement avec les clients concernés pour réduire le risque".
"C'est une question de cyberhygiène de base", a déclaré Ken Munro, associé au cabinet britannique Pen Test Partners, à Reuters. "Si vous le faites mal, vous vous retrouvez avec un tas nauséabond de nourriture décongelée".
Il estime que l'attaque pourrait être l'œuvre de "gamins qui s'amusent". "Si c'était un État, pourquoi ne viser qu'une partie des réfrigérateurs français ? Il existe plein d'autres pays dont les frigos sont connectés à internet", a-t-il ajouté.
Perturbations aux Pays-Bas
Aux Pays-Bas, le groupe Ahold Delhaize, propriétaire de la chaîne Albert Heijn, indique avoir lancé un redémarrage contrôlé de ses systèmes après un incident de cybersécurité survenu dimanche. Le centre néerlandais de cybersécurité NCSC affirme ne voir aucun lien avec l'attaque en France.
Le diffuseur public néerlandais NOS a indiqué qu'Albert Heijn avait repéré des serveurs situés aux États-Unis, en Pologne, en Moldavie et en Turquie, utilisés lors de l'attaque. NOS souligne que cela ne dit rien du lieu où se trouvent les pirates, le trafic pouvant être facilement acheminé via d'autres pays.
Le spécialiste de la sécurité Pim Takkenberg a expliqué à NOS que ces serveurs avaient probablement servi à reconnaître les systèmes ou à tenter de dérober des données.
NOS a aussi rapporté que l'incident mettait en évidence la faiblesse des stocks alimentaires. Les magasins et centres de distribution ne disposent en tout que d'environ six jours de réserves, réapprovisionnées en continu par des systèmes informatiques en flux tendu, susceptibles de tomber en panne et dépendants du réseau électrique.
Une étude de l'institut Clingendael et de l'université Erasmus, publiée le mois dernier, recommandait aux ménages de conserver huit jours de réserves alimentaires d'urgence, contre trois actuellement. Elle concluait qu'un épisode météorologique extrême combiné à une panne majeure d'électricité et des systèmes informatiques pourrait nécessiter deux semaines pour un retour à la normale.