





Des hackers visent les systèmes de refroidissement des supermarchés en Europe : près de 13 000 contrôles de réfrigération sont accessibles dans 99 pays, des supermarchés aux hôpitaux et fermes, avec des logiciels obsolètes.
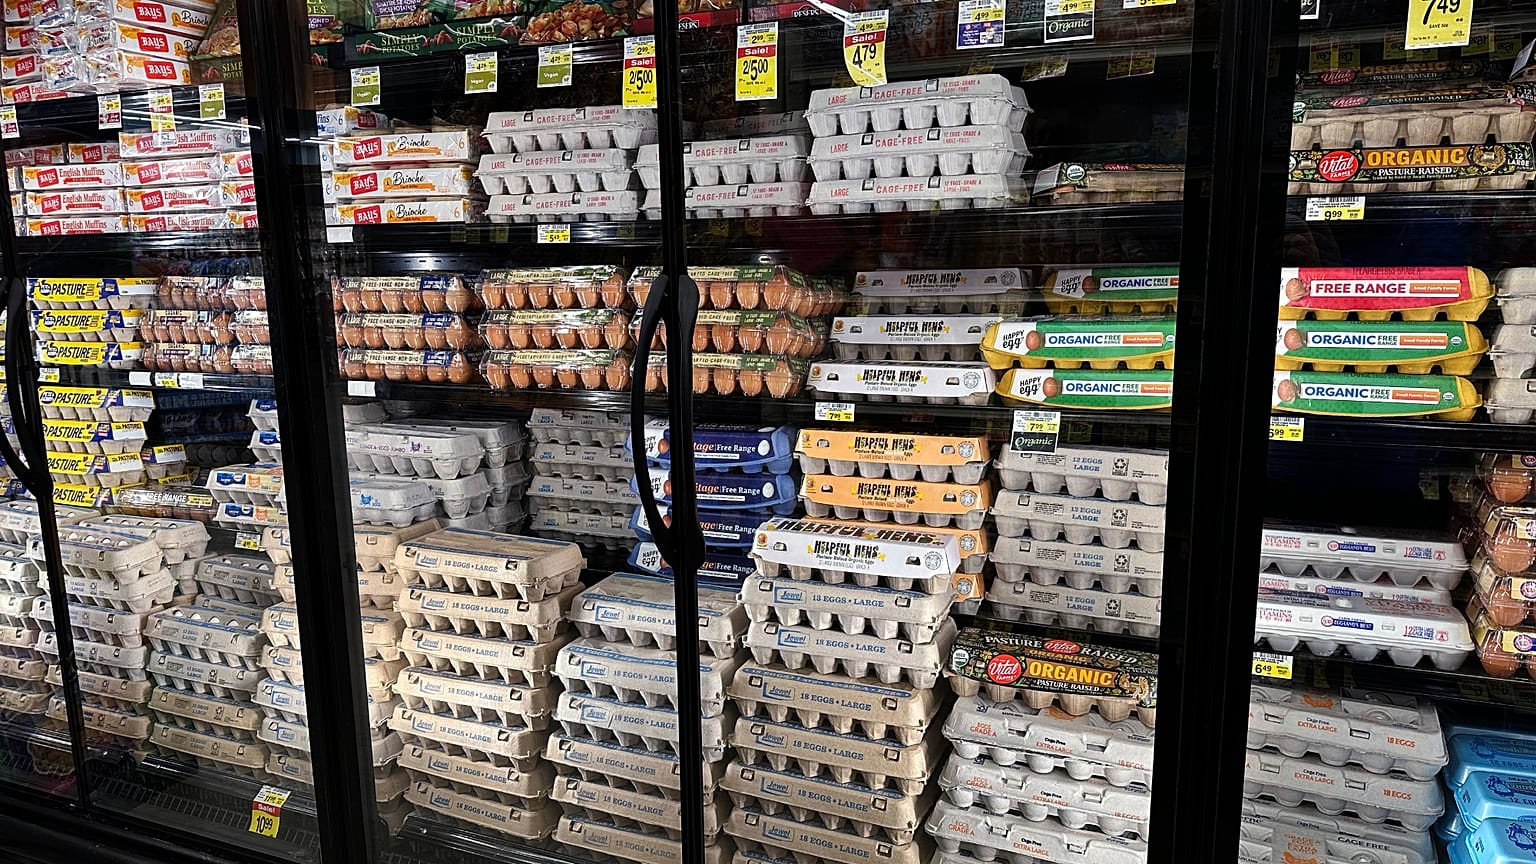
Une cyberattaque a touché les systèmes de réfrigération de dizaines de supermarchés belges, obligeant les magasins à jeter pour environ 100 000 € de denrées alimentaires.
 PUBLICITÉ
Environ 40 supermarchés Delhaize ont été concernés, ainsi qu'au moins 15 magasins Carrefour, cinq enseignes Spar et le groupe de boucherie De Laet en Van Haver. Les médias belges ont indiqué que la température des réfrigérateurs était montée jusqu'à 70 °C.
Un porte-parole de Delhaize a déclaré à Euronews que l'entreprise avait "identifié un incident informatique affectant les systèmes de réfrigération dans plusieurs dizaines de magasins".
Des problèmes ont également été signalés dans plusieurs magasins de la chaîne suédoise ICA. Cette attaque fait suite à une autre similaire survenue le 12 octobre, lorsque des centaines de supermarchés français ont vu leurs systèmes de réfrigération manipulés.
Alors, comment quelqu'un peut-il prendre le contrôle d'un réfrigérateur ou d'un congélateur de supermarché sans se trouver dans le magasin ?
Pourquoi les réfrigérateurs sont-ils connectés ?
Dans les grands supermarchés, les systèmes de réfrigération sont pilotés par des unités de gestion centrales qui contrôlent la température, les cycles de dégivrage et les alarmes de chaque meuble frigorifique et congélateur du magasin.
Selon des recherches publiées en octobre par la société de cybersécurité Forescout (source en anglais), le raccordement de ces unités à internet est une option proposée depuis longtemps. Il permet aux prestataires en réfrigération de diagnostiquer les pannes et d'ajuster les réglages à distance, plutôt que d'envoyer un technicien dans chaque magasin.
Danfoss, l'un des principaux fournisseurs en Europe, affirme que la connexion des systèmes de contrôle de la réfrigération à internet réduit généralement de 15 à 30 % les interventions inutiles de techniciens, les pannes pouvant être résolues à distance.
L'entreprise ajoute que la surveillance à distance permet aux supermarchés de conserver automatiquement les relevés de température exigés par les règles de sécurité alimentaire, au lieu de faire vérifier manuellement chaque meuble jusqu'à quatre fois par jour.
Les propres guides d'installation des fabricants expliquent comment rendre les systèmes accessibles depuis l'extérieur, par exemple en configurant le routeur du magasin pour rediriger le trafic internet vers le contrôleur de réfrigération.
Selon Forescout, le problème est que les responsabilités sont souvent éclatées. Un prestataire peut gérer le logiciel, le magasin posséder l'équipement et son département informatique administrer la connexion internet. Si les rôles ne sont pas clairement définis, "aucune partie seule ne peut avoir une visibilité complète sur le service exposé", écrivent les chercheurs.
Une partie du matériel est également ancienne. L'un des contrôleurs Danfoss concernés n'est plus pris en charge depuis mai 2021, il ne peut donc plus recevoir de mises à jour de sécurité, ce qui l'expose à une intrusion depuis un appareil extérieur.
Quelle est l'ampleur du risque ?
En utilisant Shodan, un moteur de recherche qui recense les appareils connectés à internet, Forescout a identifié 12 976 services de gestion de la réfrigération exposés sur 6 017 adresses internet, dans 99 pays et territoires.
La plupart appartenaient à deux familles de produits : les systèmes XWEB de Copeland et Dixell (7 075) et le StoreView de Danfoss (4 697).
Parmi les services Danfoss, 80 % utilisaient un firmware antérieur à la version qui corrige des failles de sécurité connues. Ces chiffres recensent les systèmes exposés, pas ceux qui ont été piratés.
Le risque ne concerne pas seulement les supermarchés. Les mêmes systèmes sont utilisés dans la transformation alimentaire, les domaines viticoles, les entrepôts de fruits, les exploitations agricoles et les installations de refroidissement des hôpitaux.
Les attaquants n'ont pas besoin de logiciels malveillants sophistiqués. Une fois entrés dans le système, ils peuvent utiliser ses fonctions normales pour modifier les températures, déclencher des cycles de dégivrage ou désactiver les alarmes. Forescout souligne que ces changements peuvent ressembler à une activité de routine.
Que peut-on faire ?
La principale recommandation de Forescout est de retirer les systèmes de gestion de la réfrigération de l'internet ouvert et de donner aux prestataires un accès uniquement via des outils d'accès à distance sécurisés.
L'entreprise exhorte aussi les exploitants à remplacer les équipements qui ne reçoivent plus de mises à jour de sécurité, à abandonner les mots de passe partagés entre prestataires au profit d'identifiants individuels avec authentification multifacteur, et à conserver une trace des personnes qui modifient les informations sensibles.