


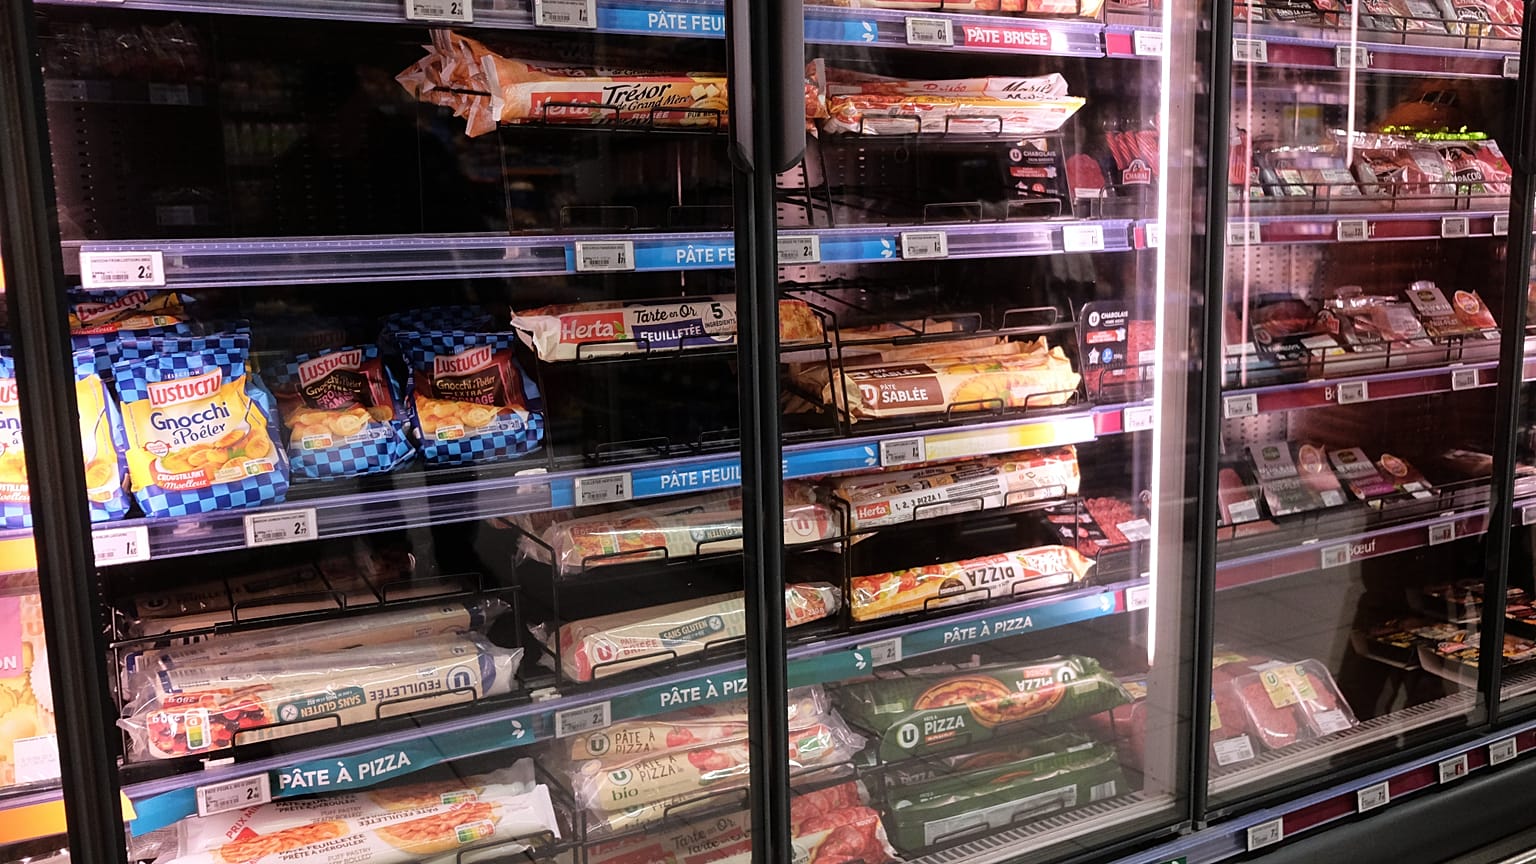



Dans la nuit de lundi, une cyberattaque a touché des dizaines de supermarchés dans six pays européens, faisant grimper la température des réfrigérateurs jusqu'à 50°C et provoquant la perte de tonnes de nourriture. Dégâts aussi dans quatre magasins Coop en Sicile
L'attaque informatiquer qui a touché une centaine de supermarchés en Suède, en Belgique, au Luxembourg, en Estonie et en Irlande n'a pas épargné l'Italie. Dans au moins quatre points de vente Coop, trois à Catane et un à Palerme, une cyberattaque présumée a provoqué une hausse de la température dans les systèmes de réfrigération et a contraint les commerçants à jeter les denrées désormais surchauffées.
 PUBLICITÉ
C'est ce qu'a déclaré dans un premier temps à l'Ansa le directeur général du groupe Radenza, qui gère les supermarchés Coop, Giuseppe Spadaro. "Nous avons vérifié qu'il s'agit d'une attaque contre notre système de télésurveillance des rayons de produits surgelés. Après un examen attentif, il semble qu'il n'y ait pas d'autres dommages, mais l'attaque a bien eu lieu", a ensuite confirmé l'administrateur délégué de Coop Radenza, Danilo Radenza.
Signalements d'incidents également dans des entreprises en Toscane et en Émilie-Romagne
Selon Spadaro, la police postale est en train de reconstituer l'origine et l'ampleur des attaques et de vérifier s'il existe ou non des liens avec ce qui s'est passé dans d'autres pays européens. "Nous sommes en train de calculer les dégâts. Dans certains cas nous avons résolu le problème. Nous avons déjà contacté l'Agence pour la cybersécurité nationale et activé les protocoles pour mener des enquêtes approfondies", a déclaré le directeur de Radenza.
L'Agence pour la cybersécurité nationale (Acn) a indiqué avoir reçu des signalements concernant un incident qui a touché une entreprise toscane du secteur de la restauration collective et avoir détecté une attaque contre une entreprise émilienne de production de surgelés.
L'Acn a recommandé de vérifier avec la plus grande urgence si les systèmes de contrôle et de téléassistance des chaînes de distribution alimentaire sont exposés sur Internet, ainsi que de renforcer les accès à distance via des VPN et l'authentification multifactorielle, la vérification des comptes à privilèges et la mise à jour ou le remplacement des dispositifs qui ne sont plus pris en charge par les fabricants, rapporte l'Ansa.
Une réunion entre l'Agence, les fédérations du secteur et les principales entreprises de la grande distribution nationale est prévue demain.
La précédente attaque informatique contre des supermarchés en France le 12 octobre
La police postale enquête sur de possibles liens avec les épisodes survenus dans les autres pays européens. Le Comité parlementaire pour la sécurité de la République (Copasir) demandera également des informations au gouvernement mardi.
La cyberattaque s'est produite vers quatre heures du matin et a fait monter les températures des réfrigérateurs des supermarchés touchés en Europe au-delà de 50 degrés, les commerçants se retrouvant, à l'ouverture, contraints de jeter les denrées périssables.
L'Union européenne a qualifié la situation de "hautement préoccupante". Déjà le 12 octobre dernier, une autre attaque informatique avait frappé les principales chaînes de supermarchés en France, provoquant des pertes de plusieurs millions d'euros. Personne n'a encore revendiqué les attaques, mais il y aurait peu de doutes sur le fait qu'il s'agit d'épisodes liés entre eux.
Pour enquêter sur ce qui s'est passé, Palazzo Chigi a décidé de convoquer une réunion à laquelle participeront le directeur de l'Agence pour la cybersécurité nationale et les directeurs des agences de renseignement, sous la coordination du sous-secrétaire à la présidence du Conseil Alfredo Mantovano.