


Les systèmes internes de ressources humaines de la Commission européenne ont été la cible d'une cyberattaque alimentée par l'IA, et les experts de l'UE évaluent encore si des informations personnelles sensibles ont été compromises.
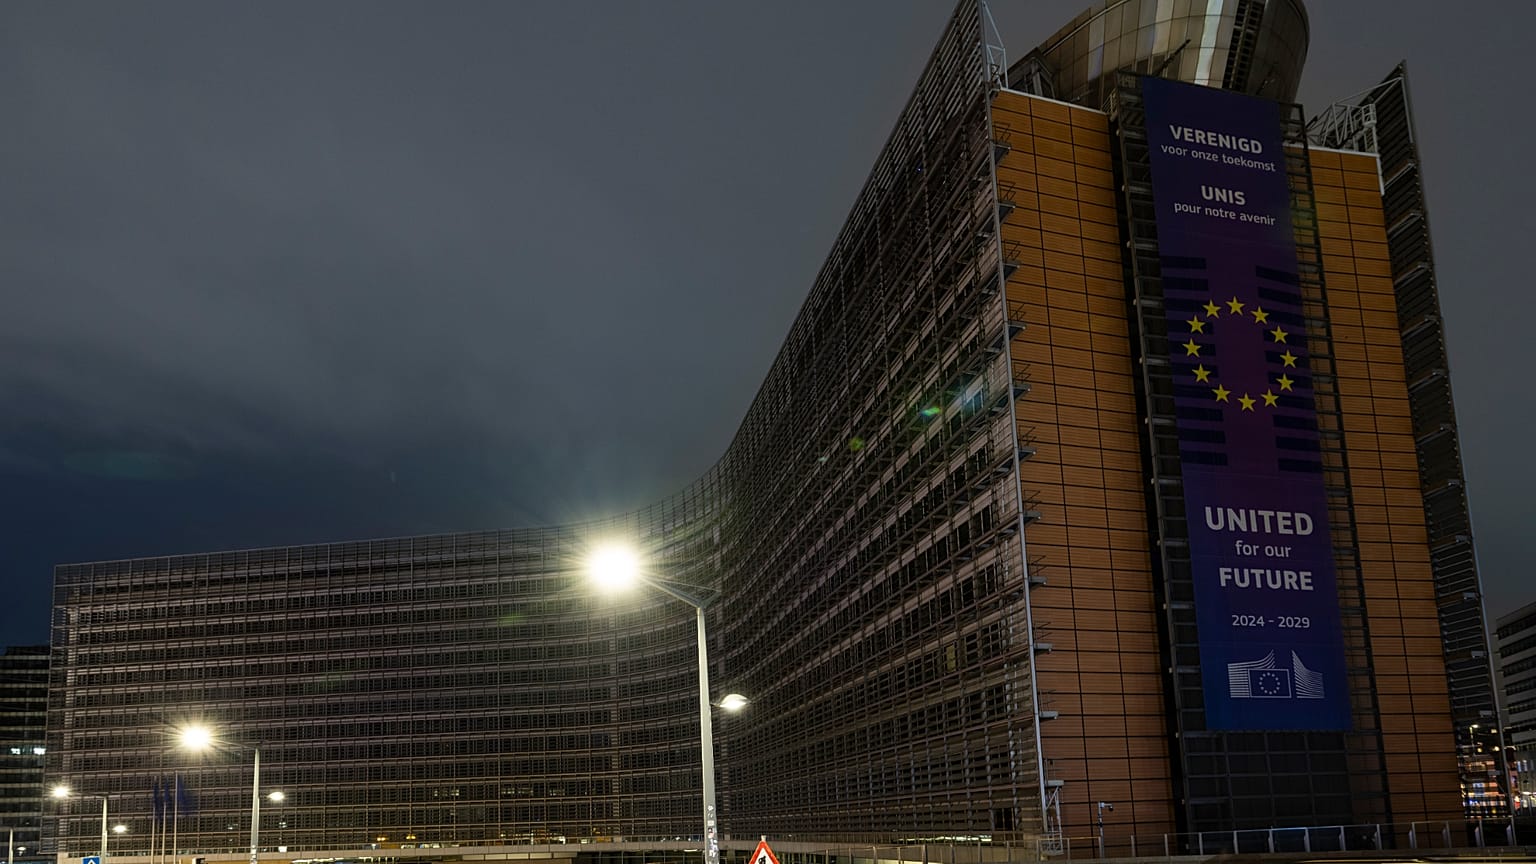
La Commission européenne a subi une cyberattaque majeure, mais on ignore encore qui en est à l'origine et si des données sensibles concernant le personnel ont été dérobées.
 PUBLICITÉ
Pendant plusieurs jours, les fonctionnaires de la Commission n'ont pas pu accéder à Sysper, la plateforme interne de ressources humaines où ils consultent leurs informations de salaire, demandent des congés et des arrêts maladie, déposent leurs feuilles de temps et s'inscrivent à des formations.
"L'enquête est toujours en cours. Nous prenons toutes les mesures nécessaires au fur et à mesure des conclusions", a déclaré jeudi aux journalistes Thomas Regnier, porte-parole de la Commission pour le numérique. "Nous n'avons pas détecté d'élément indiquant une violation de données touchant l'ensemble du personnel de la Commission."
Regnier a indiqué que l'attaque s'appuyait sur un outil d'IA accessible au public. Elle a été détectée pour la première fois le 22 octobre et confirmée le 22 octobre, et la Commission n'a reçu aucune demande de rançon.
Le nom de l'outil d'IA est ARTEX, qui permet d'identifier des vulnérabilités logicielles pouvant ensuite être corrigées ou exploitées par des acteurs malveillants.
Il a toutefois refusé de préciser si l'attaque était toujours en cours ou de l'attribuer à un acteur spécifique. La Commission a mis préventivement hors ligne plusieurs de ses applications internes pour éviter que l'attaque ne se propage, la plupart ayant depuis été rétablies.
Jeudi, Sysper fonctionnait de nouveau, tandis que le régime d'assurance maladie Joint Sickness Insurance Scheme (JSIS) restait indisponible, ont indiqué à Euronews deux responsables de l'UE sous couvert d'anonymat.
Au-delà de ces perturbations relativement limitées, la plupart des fonctionnaires ont à peine remarqué que les systèmes avaient été compromis. Le service informatique de la Commission, la DG DIGIT, enquête toujours sur l'incident et tente d'en évaluer l'ampleur.
CERT-EU, le service de cybersécurité des organes de l'UE, et le Contrôleur européen de la protection des données ont été informés de l'incident.
La question clé est de savoir si l'attaquant, qui n'a pas encore été identifié, a pu accéder aux données conservées dans Sysper, JSIS et d'autres systèmes de ressources humaines. Cela n'ouvrirait normalement pas l'accès aux documents internes de la Commission, qui sont hébergés sur un système distinct.
Ces plateformes contiennent toutefois des données personnelles sensibles, notamment les noms des fonctionnaires, leurs grades, leurs adresses personnelles et leurs coordonnées. Une telle base de données pourrait alimenter des campagnes bien plus sophistiquées visant des membres du personnel individuellement.
Les responsables de l'UE n'ont pas encore reçu de communication interne officielle au sujet de l'incident, car l'étendue des dommages est toujours en cours d'évaluation.
"Le problème que j'ai avec la Commission européenne, c'est qu'elle garde ces informations en interne et ne les divulgue pas au public", a déclaré le député européen Bart Groothuis (Pays-Bas/Renew) à Euronews.
"Chaque fois qu'ils ne rendent pas publiques les informations sur les intrusions qui touchent les institutions, organes et agences de l'UE, ils manquent une occasion d'expliquer et de promouvoir la politique de sécurité économique que nous avons définie au niveau européen face à nos adversaires", a-t-il ajouté.
La Commission n'en est pas à sa première cyberattaque. En mars, son infrastructure cloud hébergeant les sites Europa.eu a été compromise, entraînant le vol d'environ 91,7 Go de données, dont des informations personnelles et le contenu de courriels.
En janvier, une cyberattaque a ciblé l'infrastructure centrale de terminaux mobiles de la Commission, exposant potentiellement les noms et numéros de téléphone du personnel.
Cet article a été mis à jour avec des informations supplémentaires.
À découvrir également