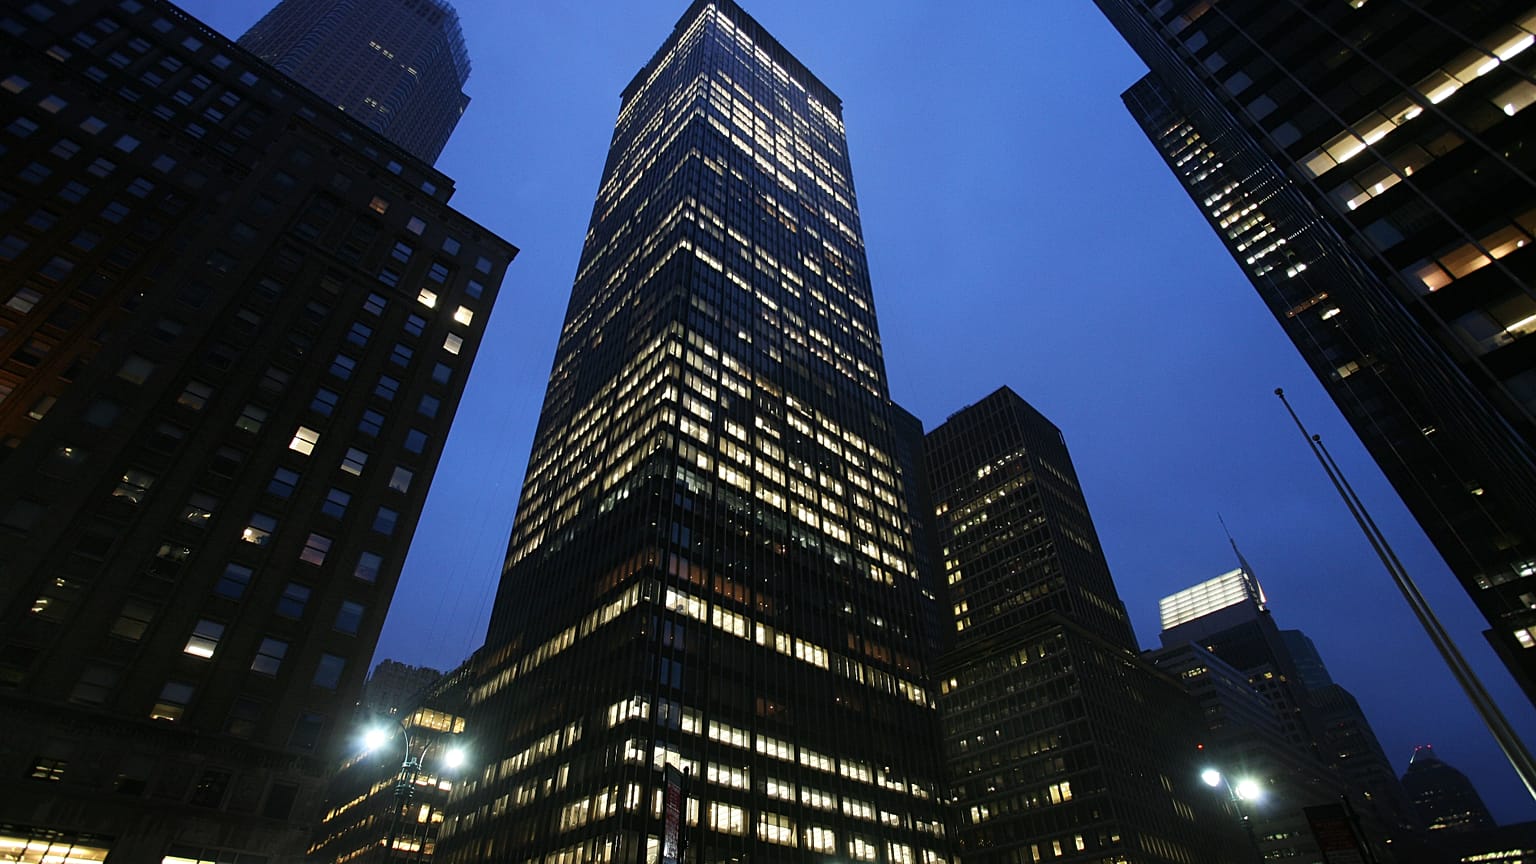



Des adresses e-mail, des numéros de téléphone et, dans certains cas, des identifiants de compte JPMorgan Chase ont fuité lors d'une attaque par rançongiciel du groupe de pirates n0n.
Un groupe de pirates informatiques a dérobé des données de clients de Visa, Mastercard et JPMorgan Chase auprès d’un fournisseur tiers, puis les a diffusées sur le dark web, après avoir donné 48 heures aux entreprises pour payer une rançon.
 PUBLICITÉ
Les sociétés ont confirmé jeudi qu’une cyberattaque avait bien eu lieu, tout en assurant à leurs clients qu’aucune information financière n’avait été volée.
« Nous avons appris que des tiers qui fournissent des services à la banque ont été la cible d’une cyberattaque », a déclaré la banque américaine JPMorgan Chase sur le réseau social X.
« Sur la base de notre enquête à ce jour, nous pensons que les attaquants ont eu accès à certaines données de marketing détenues par ces prestataires, qui peuvent inclure des noms de clients et des adresses e-mail. »
La banque a indiqué qu’aucun de ses services n’avait été affecté et que l’incident n’était pas lié aux problèmes informatiques rencontrés par les clients plus tôt dans la semaine.
Au cours de la semaine écoulée, JPMorgan Chase, United Airlines et même la National Security Agency (NSA) américaine ont subi des pannes de leurs systèmes informatiques.
Un groupe de pirates appelé n0n a revendiqué l’attaque contre le sous-traitant de la banque et a mis en ligne des documents censés étayer ses affirmations, a indiqué la société de cybersécurité SOCRadar à l’AFP.
Le groupe de pirates avait lancé un compte à rebours de 48 heures pour le paiement de la rançon avant de divulguer les fichiers marketing volés.
SOCRadar a précisé qu’elle n’avait pas été en mesure de vérifier de manière indépendante l’authenticité de ces déclarations.
Selon cette société, le groupe serait originaire de Russie et serait apparu en septembre. Il affirme avoir piraté près de 200 entreprises dans le monde.
Le géant des paiements Visa a souligné qu’il était « au courant de ces allégations » et qu’elles concernaient un fournisseur basé dans la région Asie-Pacifique.
« Les systèmes de Visa n’ont pas été impliqués et n’ont pas été touchés. Aucune donnée de paiement, comme des numéros de carte, n’a été compromise », a indiqué l’entreprise.
Mastercard, principal concurrent de Visa, a adopté une position similaire dans sa réponse.
Elle a indiqué que l’attaque « a entraîné la divulgation d’un volume limité d’informations ne concernant pas les paiements, provenant d’un sous-ensemble de titulaires de carte inscrits à un programme d’avantages spécifique ».
Elle a ajouté que ses équipes « travaillent avec le prestataire pour accompagner les titulaires de carte concernés si nécessaire ».
À découvrir également