





GMO Internet, société japonaise d'infrastructure en ligne, indemnisera les clients pour les pertes d'ordres non autorisés après une cyberattaque sur son cloud, et versera un geste commercial de 5 000 yens (28 €) à chaque client du service touché.
Une entreprise japonaise spécialisée dans les infrastructures internet indemnise les clients affectés par des transactions non autorisées à la suite d'une cyberattaque contre son service cloud.
 PUBLICITÉ
GMO Internet a annoncé samedi qu'elle prendrait en charge les pertes liées aux opérations non autorisées associées à l'attaque et qu'elle verserait un geste commercial de 5 000 ¥ (28 €) à tous les clients utilisant actuellement le service concerné, qu'ils aient ou non subi des pertes financières.
L'attaque a visé Onamae.com Desktop Cloud, un service de serveur privé virtuel utilisé par les clients pour accéder à des environnements de bureau à distance. GMO a indiqué que des informations clients avaient été dérobées et que certains utilisateurs avaient signalé des opérations sur leurs comptes de trading qu'ils ne reconnaissaient pas.
Selon le fondateur et directeur général de l'entreprise, Masatoshi Kumagai, l'incident a potentiellement affecté 26 739 serveurs et impliqué des opérations non autorisées sur des comptes de trading détenus auprès de plus de 70 sociétés de valeurs mobilières et de change au Japon et à l'étranger.
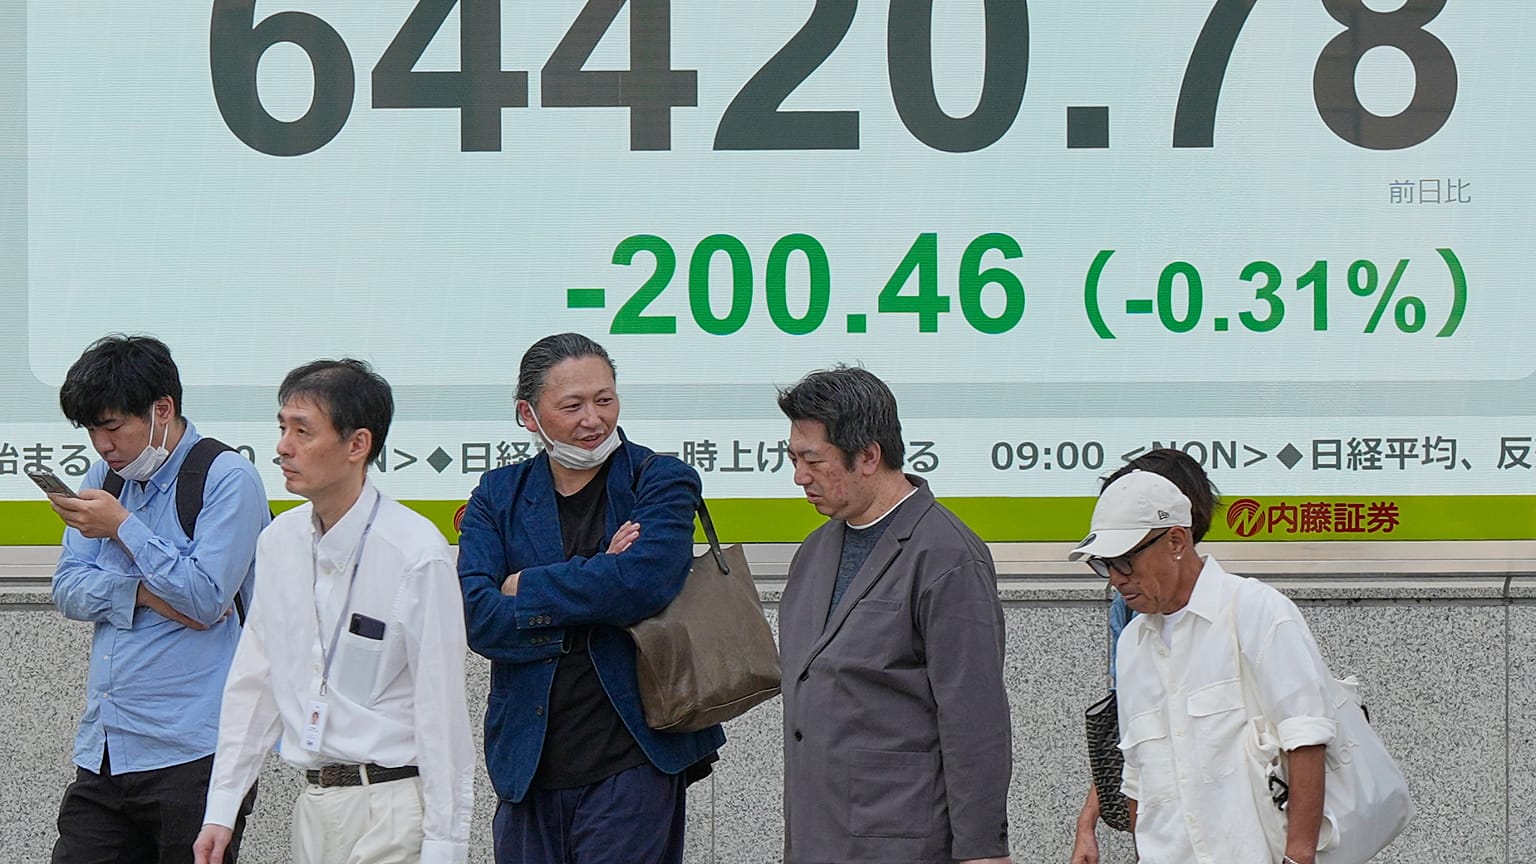
L'action GMO a chuté de près de 16 % lundi, tombant à son plus bas niveau depuis quatre mois. L'entreprise affichait une capitalisation boursière d'environ 2,6 milliards de dollars à la clôture de vendredi.
L'entreprise a lancé une enquête le 19 octobre après avoir reçu la demande d'un client. Elle a confirmé l'installation d'un programme malveillant sur certains environnements de serveurs de clients le 20 octobre, suspendu les nouvelles demandes et l'accès au panneau de contrôle du service, puis commencé à arrêter tous les serveurs le lendemain afin d'éviter des dommages supplémentaires.
Dans un billet de blog publié dimanche, Kumagai a présenté ses excuses pour la manière dont l'entreprise a réagi et a reconnu que des problèmes de sécurité avaient été identifiés par ses spécialistes avant l'incident, mais que la réponse avait été insuffisante.
GMO a indiqué avoir reçu une demande de rançon d'un acteur présumé être à l'origine de l'attaque. Dans une mise à jour de son billet de blog publiée lundi, Kumagai a affirmé que les attaquants avaient exigé 50 millions de dollars en cryptomonnaie et menacé de divulguer des informations sur l'entreprise et ses clients. La société a refusé de payer et coopère avec la police et les autres autorités.
GMO proposera aux clients qui souhaitent continuer à utiliser un environnement de bureau Windows un service alternatif reposant sur une infrastructure cloud indépendante, gratuit pendant six mois. L'entreprise prévoit aussi de refondre son architecture de sécurité et d'enquêter sur la cause de la faille avec des experts externes.
Kumagai a appelé le gouvernement japonais à renforcer ses mesures de cyberdéfense active, estimant que les entreprises privées ne peuvent pas affronter seules des cyberattaques sophistiquées et transfrontalières.
GMO a demandé aux autorités d'envisager d'appliquer ce cadre à l'incident et s'est dit prête à partager des preuves et des informations techniques avec les enquêteurs.
L'attaque survient dans un contexte de préoccupations plus larges en matière de cybersécurité, après la révélation, la semaine dernière, de deux failles critiques dans PHP, un langage de programmation largement utilisé pour développer des sites web et des applications.
Les autorités chargées de la sécurité ont averti que ces failles pouvaient permettre à des attaquants d'exécuter du code malveillant sur des serveurs vulnérables, poussant des organisations partout dans le monde à corriger leurs systèmes ou à mettre temporairement leurs services hors ligne.
GMO n'a toutefois pas confirmé publiquement l'existence d'un lien entre les failles PHP et l'attaque contre son service cloud.
Par ailleurs, une panne de Google Cloud au Royaume-Uni a perturbé des services en ligne la semaine dernière, notamment ceux exploités par la société de technologies financières Revolut, illustrant les effets en cascade possibles lorsqu'une infrastructure numérique tombe en panne.