


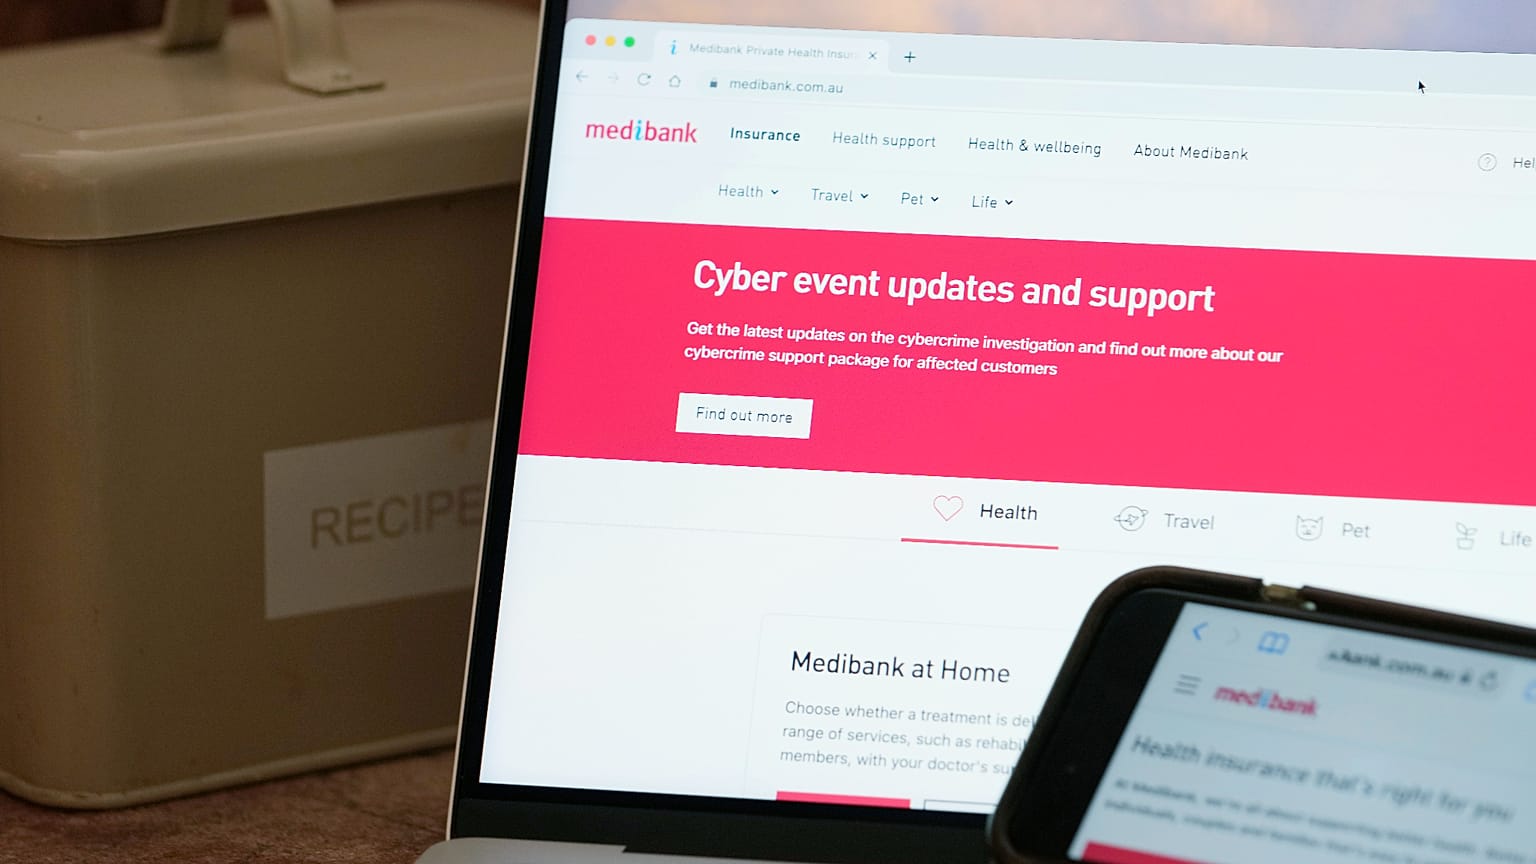



L'agence de cybersécurité du pays affirme que l'IA permet à des criminels et pirates étatiques d'exploiter plus vite des failles, mettant en danger les systèmes publics et les infrastructures critiques.
L'intelligence artificielle (IA) représente une menace "sans précédent" alors que des gouvernements étrangers la lâchent dans la nature pour pirater des réseaux informatiques et des infrastructures critiques, a averti mardi 27 octobre l'agence australienne de cybersécurité.
 PUBLICITÉ
Cela intervient alors que les gouvernements du monde entier peinent à faire face à l'ampleur de la menace posée par l'IA, utilisée de nouvelles façons pour découvrir et exploiter des vulnérabilités numériques, comme la faille de sécurité PHP repérée la semaine dernière qui a conduit des gouvernements à fermer leurs sites Internet pour se protéger des cyberattaques.
La Direction australienne des signaux (Australian Signals Directorate), qui a utilisé certains outils d'IA pour rédiger son propre Rapport annuel sur la menace cyber, estime que les modèles d'IA en rapide progression pourraient être extrêmement utiles s'ils sont mis au service du bien.
Mais ces derniers mois ont aussi montré comment l'IA aide des criminels et des pirates informatiques soutenus par des États à lancer des attaques à une "échelle jamais atteinte auparavant", souligne la direction dans le rapport.
"L'IA a été la force déterminante du paysage de la menace cyber au cours de l'année écoulée, permettant aux acteurs malveillants de repérer plus vite les vulnérabilités et de les exploiter à une échelle, à une vitesse et avec un degré de sophistication sans précédent", indique le rapport.
"Ces dernières semaines, de nouvelles menaces sont apparues à la suite d'actions involontaires d'agents d'IA et de tests de modèles".
Les inquiétudes mondiales concernant la puissance des outils d'IA avancés se multiplient après une série d'incidents de piratage et de dérives d'IA impliquant des modèles de développeurs majeurs comme OpenAI et Anthropic.
En juin, un modèle d'OpenAI a contourné les garde-fous pendant son entraînement et piraté un site Internet du gouvernement australien. L'entreprise n'a découvert l'incident qu'en août, puis l'a révélé aux autorités australiennes en septembre, une violation que le Premier ministre Anthony Albanese a qualifiée de "manifestement inacceptable".
Ce que révèle le rapport
Le rapport fait état d'une nette hausse des incidents de cybersécurité.
La Direction australienne des signaux a émis plus de 4 400 avertissements concernant des activités potentiellement malveillantes au cours de l'année écoulée, soit une augmentation de 80 % par rapport aux douze mois précédents.
"Les acteurs cyber soutenus par des États ont continué de cibler des organisations australiennes, principalement pour accéder à des informations sensibles ou non publiques".
"Cette activité ne se limite pas aux réseaux gouvernementaux et concerne aussi des entités d'infrastructures critiques, des entreprises privées et des particuliers".
Le rapport indique que des pirates liés à la Chine, à la Russie et à la Corée du Nord ont visé l'Australie ou ses alliés ces derniers temps.
Ce n'est pas la première fois que l'Australie tire la sonnette d'alarme sur les cyberattaques. En juin 2020, le Premier ministre de l'époque, Scott Morrison a annoncé que les gouvernements australiens, l'industrie, les organisations politiques, les réseaux de santé et les infrastructures critiques faisaient l'objet de cyberattaques soutenues de la part d'un acteur étatique sophistiqué.
Le ministre de la Défense Richard Marles a affirmé que le pays ne pouvait pas ignorer la révolution de l'IA.
"L'IA est là et elle est bien réelle. Les gens doivent s'y intéresser", a-t-il déclaré aux journalistes.
"On ne peut pas revenir en arrière sur ce point. Des acteurs malveillants utilisent l'IA pour trouver des vulnérabilités dans les systèmes".
Marles a appelé les Australiens à mettre à jour leurs ordinateurs et à "renforcer leurs systèmes".
Ces derniers jours, des gouvernements et des entreprises se sont empressés de corriger des failles critiques dans un langage de programmation qui fait fonctionner une large part des sites Internet dans le monde.
La vulnérabilité a été découverte grâce à un modèle puissant d'OpenAI.