





Les attaques ont révélé des failles de sécurité dans les systèmes de réfrigération connectés ; des experts craignent des risques similaires pour les équipements de supermarchés et les infrastructures d'hôpitaux et de centres de données.
Des chercheurs en cybersécurité indiquent avoir détecté des pirates testant des systèmes de réfrigération connectés à Internet à travers l'Europe dans les jours ayant précédé une vague de cyberattaques et d'incidents qui ont perturbé des supermarchés et des banques du sang, des éléments laissant penser que cela pourrait s'inscrire dans une opération coordonnée.
 PUBLICITÉ
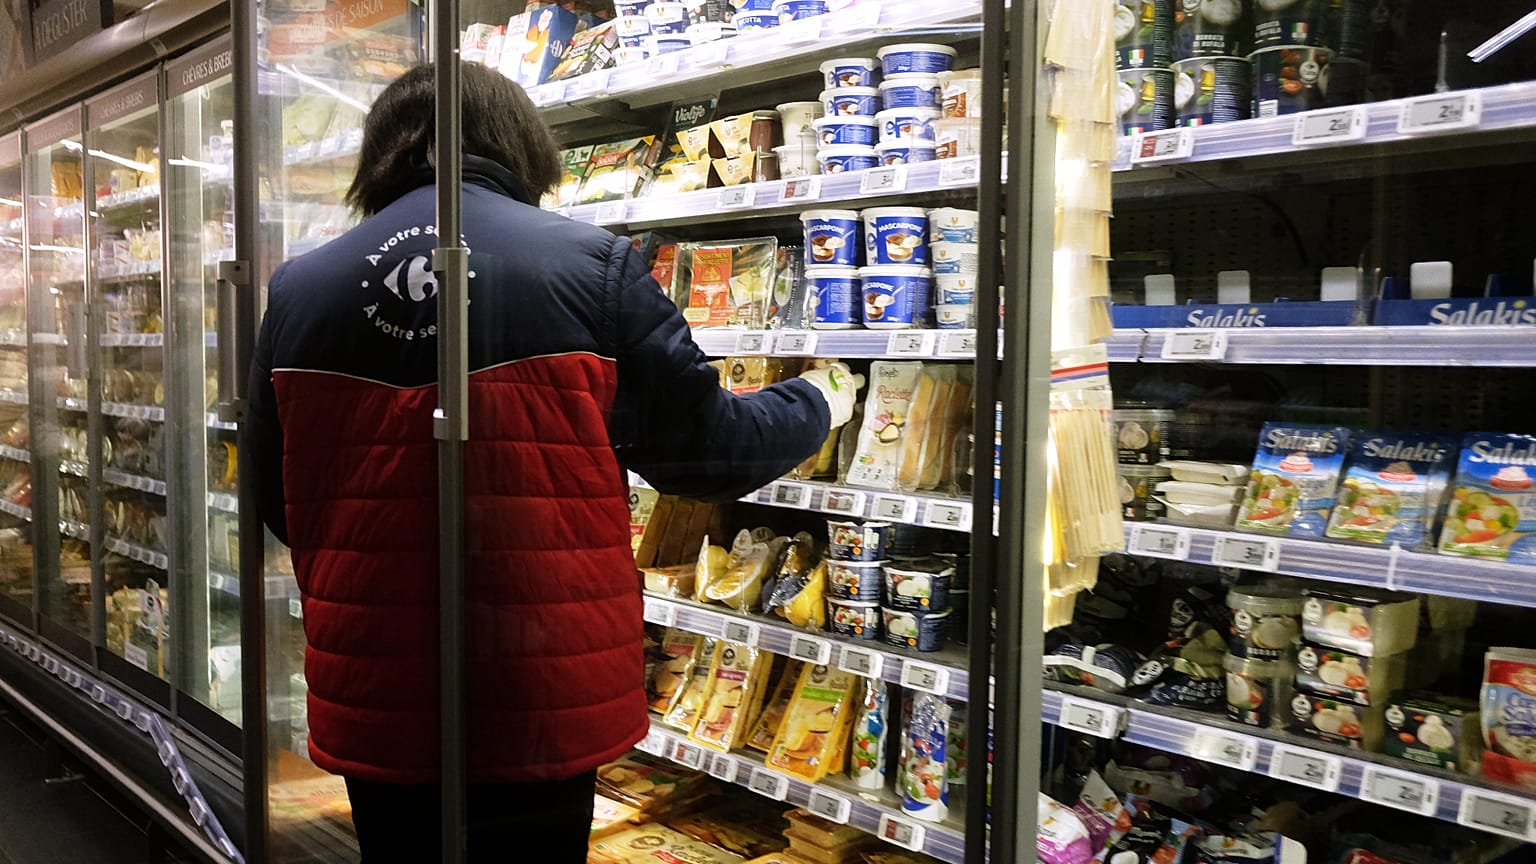
Des systèmes de réfrigération de supermarchés dans neuf pays européens ainsi que plusieurs banques du sang en France ont été attaqués les 2 et 3 novembre.
Les pirates ont exploité une cybersécurité défaillante et des vulnérabilités dans le gestionnaire de systèmes de réfrigération AK-SM du fabricant Danfoss pour placer les réfrigérateurs et congélateurs en mode dégivrage, dans certains cas les températures ont été réglées jusqu'à 50 degrés Celsius.
Les incidents ont contraint de nombreux magasins d'alimentation à jeter des produits périmés de leurs réfrigérateurs et congélateurs et sont devenus un exemple très visible de la facilité avec laquelle des cyberattaques peuvent perturber la vie quotidienne en visant des systèmes d'infrastructure souvent considérés comme acquis.
Pour la société de cybersécurité Lupovis, les signes pointent vers une opération coordonnée impliquant potentiellement un acteur étatique, précédée de plusieurs jours de reconnaissance.
L'entreprise affirme avoir observé une période de reconnaissance visant ces systèmes quelques jours avant les attaques.
Elle a constaté plus de 276 tentatives provenant de 91 acteurs malveillants différents correspondant à des composants spécifiques des contrôleurs Danfoss durant cette période de 10 jours. L'activité a culminé le 26 octobre avant de s'interrompre à la fin du mois.
« Entre le 20 et le 30 octobre, ce que nous avons vu, c'est une vague de ce que nous appelons de la reconnaissance », a déclaré le directeur général Xavier Bellekens à Euronews Next.
« Nous observons soudainement un énorme pic pendant 10 jours où des adversaires essaient les mots de passe par défaut. Ils testent quelques-unes de ces vulnérabilités. »
Lupovis exploite un système de ce que l'on appelle des honeypots, qui reproduisent les systèmes et technologies en ligne de ses clients. L'entreprise les équipe de capteurs puis les expose délibérément aux pirates, afin d'encourager les attaques et de pouvoir suivre comment ces systèmes sont consultés et exploités.
Ces informations peuvent ensuite être utilisées pour identifier des vulnérabilités sans mettre en danger les systèmes réels des clients.
C'est grâce à ce système que Lupovis, dont les clients comprennent le gouvernement écossais, Orange, Telefonica et plusieurs entreprises de distribution, a détecté ce qu'elle décrit comme de la « reconnaissance » sur les systèmes Danfoss dans les jours précédant les attaques de novembre.
« Vous pouvez considérer cela comme des cambrioleurs qui parcourent votre quartier et repèrent les maisons dans lesquelles ils vont entrer par effraction », a expliqué Bellekens.
Qui se cache derrière les attaques ?
Lupovis a ensuite remonté ce qu'elle décrit comme les « miettes de pain » numériques laissées par les reconnaissances et les attaques, constatant que des services dits de bulletproof hosting avaient été utilisés, des services d'hébergement web conçus pour résister aux demandes de retrait et aux interventions des forces de l'ordre.
« D'un côté, vous avez Amazon Web Services, qui est l'opposé d'un bulletproof hosting. Si vous faites quelque chose de malveillant avec l'un de leurs serveurs, c'est fini, ils résilient votre compte. Le bulletproof hosting, c'est l'inverse. Vous faites quelque chose de malveillant, c'est hors de leur juridiction », a expliqué Bellekens.
Lupovis a ensuite examiné les fournisseurs d'hébergement eux-mêmes.
« Nous nous sommes rendu compte que certains de ces bulletproof hosting avaient été utilisés par des groupes russes par le passé », indique Bellekens.
L'entreprise souligne que le fait que des serveurs soient situés à un endroit donné ne signifie pas nécessairement que les personnes qui les utilisent ont la même nationalité, elle ne peut donc pas affirmer avec certitude que la Russie est derrière ces attaques.
« Cependant, il y a une sorte de schéma qui se dessine », poursuit le directeur général de Lupovis, « donc nous cherchons quelqu'un qui a la capacité d'attaquer certains pays en particulier. »
Selon lui, les capteurs de Lupovis en Amérique du Sud, en Afrique, en Amérique du Nord et en Asie n'ont pas enregistré la même activité. Elle n'a été détectée que par les capteurs en Europe.
Il estime également que la capacité de coordonner des attaques à travers l'Europe permet de réduire la liste des suspects.
« Vous, l'attaquant, devez être capable de coordonner cette attaque, car la majeure partie s'est produite sur une période de 24 heures. »
« Tout cela nous amène à désigner un adversaire qui, pour nous, n'est pas un script kiddie [un amateur inexpérimenté]. Il ne s'agit pas d'un loup solitaire. Cela ressemble à une opération bien planifiée. Un Etat correspond à ce profil. »
« Quand nous tirons sur ce fil, cela donne l'impression que cela pourrait bien être la Russie. Voilà où nous en sommes. »
Ces incidents surviennent dans un contexte de préoccupations plus larges concernant les menaces hybrides et des activités soupçonnées d'être liées à la Russie visant des pays européens.
Cependant, l'identité précise et la motivation des attaquants restent floues.
George Nott, rédacteur en chef technologie du magazine The Grocer, a indiqué que les attaques semblaient avoir exploité des faiblesses de sécurité relativement basiques plutôt que des techniques de piratage très avancées.
« Les attaquants ont réussi à accéder aux systèmes de réfrigération simplement en trouvant leurs pages de connexion sur l'internet public, et en exploitant des vulnérabilités déjà corrigées et des mots de passe faibles plutôt qu'une technologie très sophistiquée », a-t-il déclaré à Euronews Next.
Nott a également mis en garde contre des conclusions trop hâtives sur les responsables.
« On ne sait toujours pas qui est derrière cette attaque ni ce qu'ils espéraient obtenir. Il nous faudra accepter que nous ne le saurons peut-être jamais. En l'absence de demande de rançon ou de revendication, cela pourrait être n'importe qui, d'un acteur soutenu par un Etat à une bande d'adolescents qui le font pour le fun. »
Les agences de cybersécurité des pays touchés cette semaine diffèrent dans la manière dont elles décrivent ces incidents. La Belgique, le Luxembourg, l'Italie, le Portugal et l'Estonie les ont qualifiés de « cyberattaque », tandis que la Suède et l'Irlande ont parlé d'« incident cyber ».
L'Agence de l'Union européenne pour la cybersécurité (ENISA) a elle aussi évité (source en anglais) de qualifier explicitement ces incidents de cyberattaque.
Comment les pirates ont-ils accédé aux systèmes de réfrigération ?
Les pirates ont pu accéder aux systèmes de réfrigération à travers l'Europe car des boîtiers de contrôle connectés à Internet étaient utilisés pour gérer à distance les unités de réfrigération, a expliqué Bellekens.
Le contrôle à distance de ce type d'appareils est courant dans un monde de plus en plus numérique. Cependant, le directeur général de Lupovis estime que nombre de ces systèmes auraient pu être mieux protégés s'ils avaient été placés sur des réseaux privés virtuels (VPN) plutôt qu'exposés directement à Internet.
« Cela aurait entièrement atténué le risque, car un VPN est plus complexe à exploiter », a-t-il déclaré.
Pour ne rien arranger, de nombreux systèmes étaient apparemment accessibles avec des identifiants d'usine par défaut, comme « Nom d'utilisateur : Supervisor » et « Mot de passe : 12345 », ce qui suggère que des mesures de sécurité de base n'avaient pas été mises en place.
Nott a indiqué que ce problème reflète une tendance plus générale dans le secteur de la distribution à négliger la sécurité des équipements connectés.
« La sécurité des équipements connectés dans l'ensemble du secteur de la distribution peut être négligée, la priorité étant donnée à des cibles plus évidentes comme les systèmes de paiement et les données clients », a-t-il expliqué.
Une fois qu'ils avaient obtenu l'accès aux systèmes de contrôle de la réfrigération, les pirates ont pu les basculer en mode dégivrage et augmenter les températures, ce qui a entraîné la détérioration des produits stockés dans les réfrigérateurs et congélateurs à travers l'Europe.
D'autres infrastructures connectées pourraient-elles être les prochaines cibles ?
Ces attaques ont suscité des inquiétudes concernant la sécurité d'autres équipements connectés à Internet, qu'il s'agisse de machines de supermarché ou de systèmes contrôlant l'accès, le chauffage et la ventilation dans les bâtiments.
Nott a averti que de futures attaques pourraient ne pas se limiter aux systèmes de réfrigération.
« De plus en plus de systèmes qui permettent aux supermarchés de fonctionner, systèmes de chauffage, de ventilation et de climatisation, étiquettes électroniques de rayonnage, robots de nettoyage des sols, pourraient présenter des vulnérabilités similaires si l'accès à distance n'est pas correctement sécurisé et si les logiciels ne sont pas corrigés », a-t-il indiqué.
Mais l'exposition potentielle va bien au-delà de la distribution.
« Le congélateur n'a rien de particulier. Ce n'est que l'exemple le plus visible d'une catégorie bien plus vaste », explique Kumar Sokka, directeur général d'Acre Security, un fournisseur mondial de solutions intégrées de sécurité physique.
« Le même type de petit contrôleur connecté à Internet qui a servi à réchauffer ces réfrigérateurs commande aussi les portes, les lecteurs de contrôle d'accès, les caméras, les alarmes, l'éclairage ainsi que le chauffage et la ventilation dans la plupart des bâtiments modernes. »
Sokka a indiqué que les mêmes faiblesses pouvaient toucher la logistique et les entrepôts, la santé, l'industrie et les centres de données, en particulier lorsque des équipements connectés ont été introduits sans supervision suffisante.
« Dans un bureau, un hôpital ou un centre de données, le même type de compromission pourrait signifier une porte qui s'ouvre, une caméra qui s'éteint ou une alarme qui reste silencieuse, et il n'y aurait aucun stock abîmé pour signaler que quelque chose ne va pas », a-t-il expliqué.
Le risque est particulièrement important pour les systèmes où une intrusion numérique peut avoir des conséquences physiques immédiates, a-t-il ajouté.
Pourquoi ces systèmes restent-ils vulnérables ?
En dépit de l'existence de règles européennes en matière de cybersécurité, Sokka estime que les organisations ne considèrent pas toujours les systèmes physiques connectés comme faisant partie de leurs responsabilités globales en matière de sécurité.
La directive européenne NIS2 impose aux organisations relevant de son champ d'appliquer une gestion des risques à leurs réseaux et systèmes d'information, y compris à travers des mesures de sécurité, la gestion des actifs et la gestion des incidents.
Cependant, Sokka explique que de nombreuses organisations concentrent encore leurs efforts de conformité sur les systèmes informatiques classiques, laissant la réfrigération et d'autres systèmes de bâtiment aux équipes de gestion des installations.
« Beaucoup d'organisations définissent encore le périmètre de leurs travaux NIS2 autour de l'informatique classique, les serveurs, les ordinateurs portables et les e-mails, et laissent la réfrigération, le contrôle d'accès et les systèmes des bâtiments à l'équipe des installations, en les considérant comme de la maintenance plutôt que de la sécurité », a-t-il indiqué.
Il soutient que le problème n'est pas forcément l'absence de réglementation, mais plutôt le fait de ne pas appliquer les exigences existantes aux infrastructures physiques connectées.
« La réglementation n'est pas vraiment la pièce manquante. Ce qui manque, c'est de traiter ces systèmes physiques comme faisant partie de la surface d'attaque que la réglementation vous demande déjà de protéger, et de désigner clairement quelqu'un qui en ait la responsabilité. »
L'IA pourrait-elle faciliter de futures attaques ?
Les experts en cybersécurité avertissent également que les avancées en intelligence artificielle pourraient faciliter l'identification de faiblesses dans les appareils connectés et potentiellement accélérer le développement de nouvelles attaques.
« L'IA réduit le temps entre la découverte d'une vulnérabilité et sa transformation en attaque opérationnelle », a déclaré Gianni Cuozzo, fondateur et directeur général de la société italienne de cybersécurité Exein.
Il a mis en garde contre le risque que les fabricants d'équipements connectés peinent à corriger, tester et redéployer à la même vitesse que les vulnérabilités sont découvertes.
« Les systèmes qui m'inquiètent le plus sont les appareils connectés qui restent sur le terrain pendant des années et peuvent être contrôlés à distance : réfrigération, systèmes de contrôle des bâtiments, équipements industriels, systèmes de santé, centres de données et certaines parties des infrastructures énergétiques et de transport. »
Cuozzo a indiqué que les organisations ne devaient pas se reposer uniquement sur les correctifs et la protection réseau, estimant que les appareils connectés doivent aussi être capables d'identifier et de bloquer eux-mêmes les comportements malveillants.
« Chaque appareil doit être capable de se défendre en temps réel et de bloquer de manière préventive un comportement qu'il n'était jamais censé adopter, qu'il existe ou non un correctif et que la vulnérabilité soit déjà connue ou non. »