





Le 2 novembre, des cyberattaques présumées ont touché au total neuf pays et ont mis les réfrigérateurs en mode décongélation, dont la Belgique, l'Estonie, la Finlande, l'Irlande et l'Italie.
Une cyberattaque présumée a frappé des supermarchés dans au moins neuf pays européens lundi 2 novembre, poussant l'UE à avertir qu'il s'agissait d'une tentative délibérée de perturber la chaîne d'approvisionnement alimentaire du bloc.
 PUBLICITÉ
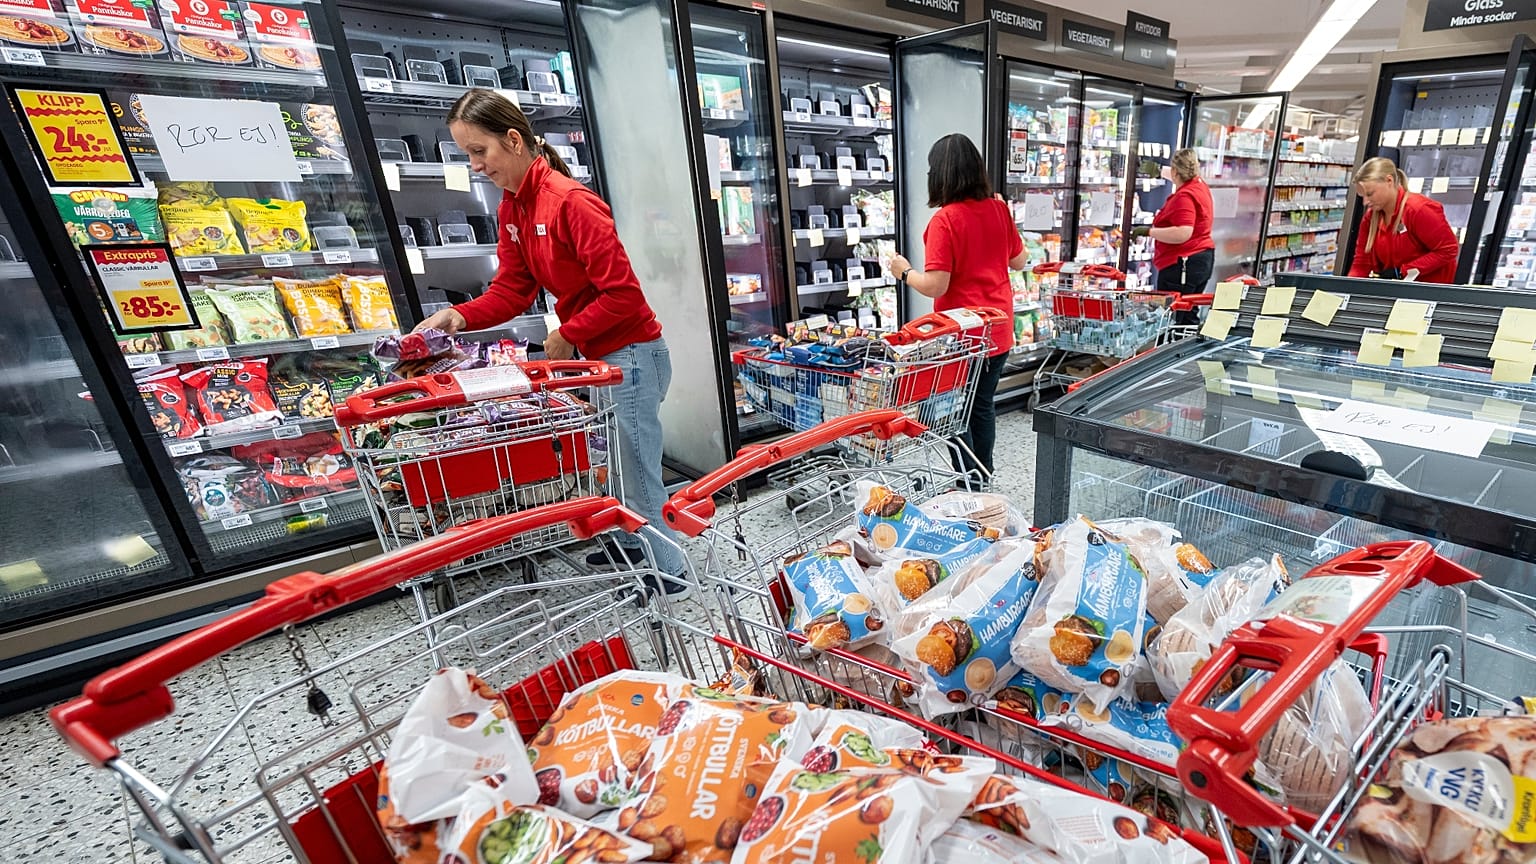
Des supermarchés en Belgique, Estonie, Finlande, Irlande, Italie, Luxembourg, aux Pays-Bas, au Portugal et en Suède ont signalé des problèmes de réfrigération qui ont forcé certains détaillants à jeter des denrées alimentaires après une hausse des températures durant la nuit.
L'incident survient trois semaines après qu'une cyberattaque a perturbé des magasins d'alimentation en France et contraint des centaines de points de vente à jeter des stocks périmés.
Personne n'a revendiqué la responsabilité de l'un ou l'autre de ces incidents.
Le commissaire européen à l'Agriculture et à l'Alimentation, Christophe Hansen, a déclaré que le bloc prenait ces incidents "très au sérieux".
"Il s'agit d'une tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire et de saper la confiance des consommateurs, un avertissement que nous devons prendre au sérieux", a-t-il déclaré.
Italie
En Italie, au moins quatre supermarchés Coop en Sicile et une entreprise en Toscane ont été touchés, selon les médias et l'agence nationale de cybersécurité.
Le gouvernement italien devait tenir mardi une réunion sur la cybersécurité avec les services de renseignement.
"L'attaque a eu lieu à 4 h du matin", a déclaré Giuseppe Spadaro, patron du groupe Radenza qui gère les supermarchés sous enseigne Coop, à l'agence de presse italienne ANSA.
L'attaque visait "notre système de télécommande des rayons surgelés" et a depuis été résolue, a-t-il ajouté.
Belgique
La Belgique fait partie des pays les plus touchés, des dizaines de magasins de plusieurs enseignes de grande distribution ayant signalé des pannes de réfrigération. Le parquet fédéral a ouvert une enquête.
"C'est une cyberattaque, il n'y a pas d'autre explication", a déclaré Mich Vergauwen, porte-parole de Carrefour Belgique, qui a signalé des perturbations dans environ 15 de ses 700 magasins.
Ikea a indiqué que son magasin de Mons avait également été victime d'une cyberattaque qui a provoqué une hausse de la température des congélateurs.
La société belge de réfrigération Sabcobel a expliqué qu'elle avait commencé à sécuriser ses installations après l'attaque survenue en France en octobre, mais que certains systèmes n'avaient pas encore été modernisés et figuraient parmi ceux touchés lundi.
Delhaize, Colruyt et Intermarché ont également signalé des problèmes de réfrigération dans des magasins en Belgique, tandis que quatre supermarchés Delhaize au Luxembourg ont été touchés.
Irlande
En Irlande, le distributeur Musgrave a indiqué que 13 magasins Supervalu avaient été affectés par ce qu'il a décrit comme un incident de cybersécurité.
Un petit nombre de commerces de proximité aux Pays-Bas ont également subi des perturbations.
Portugal
Au Portugal, le groupe Mosqueteiros a confirmé à l'AFP des incidents dans sept magasins Intermarché liés à une cyberattaque, qui "semble avoir visé un prestataire externe chargé de la gestion des systèmes de réfrigération".
Suède
En Suède, Coop a confirmé que six de ses quelque 800 magasins avaient été touchés.
"Nous pouvons confirmer qu'il s'agit d'un incident de cybersécurité. Le problème est désormais résolu et les réfrigérateurs et congélateurs fonctionnent normalement", a déclaré à l'AFP le porte-parole Carlos Cancino.
Il a indiqué que Coop ignorait qui était à l'origine de l'attaque, mais a relevé que les magasins touchés étaient reliés à un réseau mobile 4G, et non au système 5G mis à jour, ce qui les rendait "plus exposés" aux pirates.
La chaîne suédoise Ica a également indiqué qu'un "nombre limité" de ses magasins avaient connu des problèmes de réfrigération, sans confirmer une cyberattaque.
Selon la porte-parole d'Ica Helena Johansson, les magasins concernés étaient tous reliés à un système externe de contrôle de la réfrigération fourni par le fabricant danois Danfoss, le même fournisseur que celui visé par la cyberattaque du 12 octobre contre des distributeurs français.
Elle a renvoyé toutes les questions à Danfoss, qui n'avait pas encore répondu à une demande de commentaire de l'AFP.
Finlande
En Finlande, des températures irrégulières ont également été détectées dans quelques magasins d'alimentation de petite taille appartenant au groupe Kesko.
"Nous enquêtons actuellement sur la cause, et une interférence via le réseau n'est pas encore exclue", a déclaré à l'AFP Petri Kayhko, responsable de la sécurité d'entreprise de Kesko.
Roni Kokkola, spécialiste de la sécurité de l'information au Centre national de cybersécurité de l'Agence finlandaise des transports et des communications Traficom, n'a pas exclu une interférence cyber.
"Nous avons observé ce phénomène en Europe ces derniers mois, il était donc attendu qu'il s'étende au-delà de la France à d'autres pays", a-t-il déclaré à l'AFP.
"Aujourd'hui, il est très courant que toutes sortes de vulnérabilités soient exploitées de façon toujours plus active et rapide."
Estonie
En Estonie, au moins un supermarché a été attaqué par des pirates informatiques qui ont fait monter la température des unités de réfrigération à 50 °C, a rapporté la chaîne publique ERR.
Les unités étaient des modèles plus anciens fournis par Danfoss, similaires à ceux visés lors de l'attaque en France, a indiqué à ERR Jann Mutso, directeur de Kitman Coldtech, un fabricant et distributeur de systèmes de réfrigération avancés.
Paolo Falcioni, directeur général de l'association européenne des appareils ménagers APPLiA, a déclaré à Euronews: "Dans un supermarché, la cyber-résilience subit une épreuve pratique. Si l'accès à distance est perturbé, le personnel peut-il encore vérifier les températures et agir pour protéger la chaîne du froid? Les fabricants et les distributeurs ont tous deux un rôle à jouer pour s'assurer que la réponse est oui."
"APPLiA soutient un cadre européen commun pour la cybersécurité des produits connectés. La sécurité commence dès la conception et se poursuit tout au long de la vie du produit, avec des mises à jour de sécurité et un processus clair pour traiter les vulnérabilités."
"Alors que l'Europe met en œuvre le Cyber Resilience Act, nous avons besoin de normes pratiques qui reflètent la manière dont les produits sont utilisés et ce qui peut se produire s'ils sont compromis", a-t-il ajouté.