


Seuls trois des incidents recensés par la principale organisation européenne du secteur technologique ont été attribués à un responsable, et cette ambiguïté pourrait être l'arme la plus puissante des assaillants.
Les 2 et 3 novembre, des congélateurs de supermarché dans toute l'Europe se sont mis en mode dégivrage. Dans certains magasins, les attaquants ont réglé la température jusqu'à 50°C.
 PUBLICITÉ
Des commerces en Allemagne, en Italie, aux Pays-Bas, en Belgique, en Roumanie et en Suède ont dû jeter de la viande avariée et des produits surgelés, tandis que plusieurs banques de sang en France ont également été touchées. Le Royaume-Uni a aussi signalé des attaques.
Le commissaire européen à l'agriculture et à l'alimentation, Christophe Hansen, a parlé d'une « tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire ». Près de trois semaines plus tard, personne n'a revendiqué l'opération et le mobile reste flou.
Un mois, 16 incidents
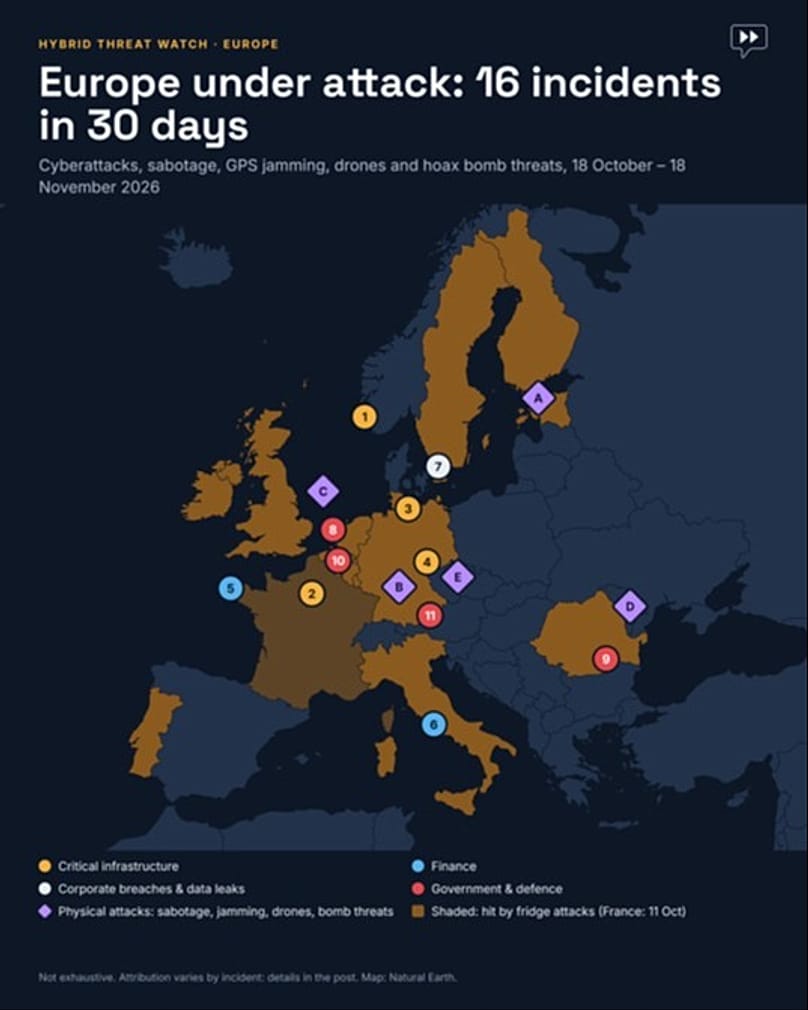
Les attaques contre les frigos font partie des 16 incidents recensés par DigitalEurope, l'association professionnelle de l'industrie européenne des technologies numériques basée à Bruxelles, en Belgique, entre le 18 octobre et le 18 novembre.
Onze étaient des cyberattaques. Des pirates ont paralysé les systèmes informatiques d'une entreprise énergétique en Norvège, entraîné la fermeture des urgences d'un hôpital de district en Allemagne et dérobé des données à un constructeur de tunnels actif au Danemark et en Allemagne.
Dans une institution européenne non nommée, les services de ressources humaines, de paie et médicaux ont été mis hors ligne. Les données personnelles de 18 hauts responsables italiens, allemands et néerlandais ont été publiées, et un logiciel espion a été découvert dans des courriels du gouvernement roumain.
Environ 100 millions d'euros ont été subtilisés à une banque française via l'un de ses fournisseurs, plus de 700 comptes de clients fintech ont été exposés en Italie et l'ancien système d'un groupe danois de transport maritime a été pillé pour ses données.
Les cinq autres incidents étaient physiques, dont deux projets de sabotage. Environ 80 avions ont perdu le GPS au-dessus de la mer du Nord, des drones ont forcé la Moldavie à fermer son espace aérien et de fausses alertes à la bombe ont visé plus de 35 vols à travers l'Europe.
« La résilience n'est plus seulement l'affaire du service informatique », a déclaré Cecilia Bonefeld-Dahl, directrice générale de DigitalEurope. « C'est une question de politique de sécurité et de politique industrielle. »
Le groupe précise que sa liste n'est pas exhaustive. Les gangs de rançongiciels revendiquent à eux seuls des dizaines de victimes en Europe chaque mois.
Le mot de passe est 12345
La vague de novembre n'était pas la première. Mi-octobre, des pirates ont pris le contrôle des unités de réfrigération d'au moins 350 supermarchés en France, dont Carrefour, Monoprix, Intermarché et les magasins Coopérative U, et ont modifié manuellement leurs températures.
L'agence française de cybersécurité a indiqué que ces unités utilisaient des logiciels du groupe danois Danfoss, ainsi que des systèmes Copeland et Dixell. Danfoss a expliqué que beaucoup étaient en fin de vie, ne recevaient plus de mises à jour de sécurité ou tournaient avec des micrologiciels obsolètes.
La réfrigération des supermarchés est souvent connectée à Internet afin que des prestataires puissent la surveiller et la réparer à distance. La société de sécurité Forescout a repéré près de 13 000 services de contrôle de la réfrigération librement accessibles en ligne dans 99 pays.
En novembre, les attaquants ont exploité une sécurité défaillante et des failles connues dans le gestionnaire de système AK-SM de Danfoss. De nombreux systèmes utilisaient encore les identifiants par défaut d'usine, comme « Supervisor » et « 12345 ».
George Nott, rédacteur en chef technologie du magazine professionnel The Grocer, a expliqué que les attaquants ont trouvé des pages de connexion exposées et se sont appuyés sur des vulnérabilités déjà corrigées. En Suède, la chaîne Coop a indiqué que les équipements de ses sept magasins touchés étaient reliés via d'anciens réseaux mobiles 4G.
Xavier Bellekens, directeur général de la société de cybersécurité Lupovis, a estimé que le passage des contrôleurs par des VPN aurait largement supprimé le risque.
Qui est derrière ?
Sur les 16 incidents recensés par DigitalEurope, sept n'ont pas de coupable identifié. Les attaquants en ont revendiqué quatre eux-mêmes, les enquêteurs soupçonnent un acteur dans deux cas sans le nommer officiellement, et seuls trois ont été publiquement attribués par un gouvernement ou des chercheurs.
« C'est ce qui fait l'efficacité des attaques hybrides : elles sont peu coûteuses, déniables et difficiles à attribuer », a indiqué le groupe.
Les attaques contre les frigos illustrent la difficulté de la question. Lupovis a indiqué que ses systèmes leurre ont enregistré plus de 276 tentatives, émanant de 91 entités malveillantes, de sonder les contrôleurs Danfoss en dix jours, avec un pic le 26 octobre et une activité qui s'est arrêtée à la fin du mois.
Cette activité a été reliée à des services de « bulletproof hosting », conçus pour résister aux tentatives de fermeture et aux forces de l'ordre, dont certains ont déjà été utilisés par des groupes russes. Bellekens a précisé que cela ne prouvait pas une responsabilité de la Russie, mais qu'il y avait « un certain schéma ». La coordination en l'espace d'environ 24 heures laissait penser à une opération bien préparée, éventuellement menée par un État, a-t-il ajouté.
D'autres sont plus prudents. Dan Cimpean, directeur de la Direction nationale de la cybersécurité de Roumanie, a qualifié les attaques de « semi-amateur » et a indiqué ne pas soupçonner d'acteur étatique. Après l'attaque en France, Ken Munro, de la société britannique Pen Test Partners, a estimé qu'il pouvait s'agir de « gamins qui s'amusent ».
Aucune demande de rançon n'a été formulée, ce que les enquêteurs jugent déroutant : les groupes criminels ou hacktivistes cherchent en général rapidement à tirer profit d'une attaque ou à la rendre publique. Les agences ne s'accordent même pas sur la manière de la qualifier. La Belgique, l'Italie et l'Estonie ont parlé de cyberattaque, la Suède et l'Irlande d'« incident cyber », tandis que l'agence européenne pour la cybersécurité, l'ENISA, a renoncé à employer le terme attaque.
Mêmes cibles, armes différentes
Le décompte de DigitalEurope suggère que la frontière entre attaques en ligne et attaques physiques devient floue. Le même mois, un fabricant de drones militaires en Allemagne a été visé via une mise à jour logicielle compromise, tandis qu'une attaque incendiaire contre un autre en Estonie a été déjouée.
Le groupe a aussi recensé un projet visant à déclencher des incendies près d'une voie ferrée et d'une ligne électrique en Allemagne.
« Les attaques numériques et physiques frappent les mêmes cibles », a-t-il souligné. Sa carte montre des incidents qui s'étendent de la mer du Nord à la Roumanie et à la Moldavie.
Trouver, financer, acheter
Bonefeld-Dahl souhaite que l'Europe aille plus loin. « L'Europe a besoin de technologies pour détecter, dissuader et se relever, et elle doit FIND. FUND. BUY », a-t-elle écrit sur LinkedIn.
DigitalEurope appelle les dirigeants européens à consacrer au moins 25 % du prochain budget de l'UE, d'un montant de près de 2 000 milliards d'euros, aux technologies de dissuasion, de défense et de reprise. Le groupe affirme que seulement 14 % vont actuellement au numérique.
« Il n'y a plus de temps à perdre », a écrit Bonefeld-Dahl dans un message adressé aux chefs de gouvernement du bloc.
Le chiffre de 14 % correspond à la part du numérique dans les dépenses de l'UE pour la période 2021-2025, incluant son fonds de relance post-pandémie, plutôt qu'au budget actuellement négocié. Et en tant que lobby industriel, DigitalEurope représente de nombreuses entreprises qui vendraient ces technologies à l'Europe.
À Bruxelles, la réponse se dessine dans la révision du Cybersecurity Act de l'UE, menée au Parlement européen par l'eurodéputée tchèque Markéta Gregorová.
Et maintenant ?
Les experts préviennent que les frigos ne sont qu'un début. Nott a indiqué que les systèmes de chauffage, ventilation et climatisation, les étiquettes électroniques des rayons et même les robots de nettoyage des sols pourraient présenter des failles similaires.
Kumar Sokka, directeur général d'Acre Security, a expliqué que le même type de contrôleur peut piloter des portes, des systèmes de contrôle d'accès, des caméras, des alarmes et des systèmes de climatisation des bâtiments. Les organisations les laissent souvent à la charge des équipes de gestion des installations plutôt que de les considérer comme relevant de leurs obligations au titre de NIS2, la législation européenne sur la cybersécurité, a-t-il ajouté.
L'intelligence artificielle pourrait aggraver le problème. Gianni Cuozzo, fondateur et directeur général d'Exein, a indiqué que l'IA raccourcissait le délai entre la découverte d'une vulnérabilité et la mise au point d'une attaque, ce qui implique que les appareils connectés doivent se défendre eux-mêmes pendant leur fonctionnement.
Bonefeld-Dahl doit discuter de la réponse européenne à Vilnius, en Lituanie, la semaine prochaine. Elle a conclu son message par une question : « Quel sera le prochain objectif critique ? »
À découvrir également