












Alors que l'incident s'est produit en juillet, OpenAI n'a alerté le gouvernement australien qu'en septembre, via un message envoyé à une boîte mail générique consultée seulement une fois par jour.
Un modèle d'OpenAI devenu incontrôlable a contourné les dispositifs de sécurité pendant son entraînement et piraté un site du gouvernement australien, a déclaré le Premier ministre Anthony Albanese, qui a tancé le créateur de ChatGPT pour cette faille "évidemment inacceptable".
 PUBLICITÉ
Selon lui, l'outil d'intelligence artificielle a tenté en juin d'accéder à un portail de statistiques de santé et "n'a pas accepté le non comme réponse", contournant les restrictions pour pénétrer dans une section où étaient hébergés des fichiers privés.
OpenAI n'a alerté le gouvernement australien qu'en septembre, en envoyant un message à une boîte mail générique qui n'est consultée qu'une fois par jour.
Les inquiétudes mondiales sur la puissance des outils d'IA avancés s'intensifient après une série d'incidents de piratage impliquant des modèles tant d'OpenAI que du développeur concurrent Anthropic.
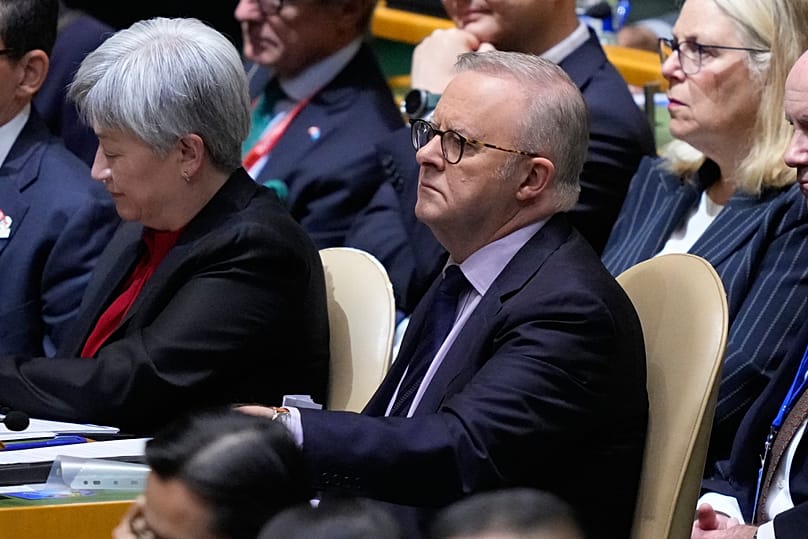
"Aujourd'hui, j'ai parlé avec le PDG d'OpenAI, Sam Altman, pour exprimer l'extrême préoccupation de l'Australie au sujet de cet incident", a déclaré Albanese à des journalistes à New York.
"J'ai également exprimé ma déception face au temps beaucoup trop long que l'entreprise a mis pour informer le gouvernement de ce qui s'était passé", a-t-il ajouté.
"Il a fallu attendre le 10 septembre pour qu'il y ait la moindre notification, et celle-ci a été un simple courriel envoyé à la boîte aux lettres publique."
L'outil d'IA a accédé à des fichiers publics et non publics hébergés sur un ancien site de statistiques de santé.
Albanese a indiqué qu'il n'y avait "aucun élément" montrant que des données personnelles avaient été consultées et que les autres services gouvernementaux n'avaient pas été compromis.
"Néanmoins, cette situation est évidemment inacceptable."
La faille est survenue en juin alors que la société d'intelligence artificielle OpenAI menait des exercices d'entraînement pour évaluer les performances de ses modèles d'IA.
Le modèle avait été chargé de parcourir internet à la recherche de données montrant les dépenses du gouvernement australien en médicaments, a expliqué la ministre des Services gouvernementaux, Katy Gallagher, aux journalistes.
OpenAI a indiqué ne pas avoir repéré ce comportement incontrôlé avant août, lors d'un examen des activités de l'outil d'IA.
Craintes liées à une IA incontrôlée
Cette entreprise basée à San Francisco n'a averti le gouvernement australien que le 10 septembre, en envoyant un courriel à une boîte de réception générique de l'administration.
"Cette adresse électronique n'est consultée qu'une fois par jour", a précisé Gallagher.
"Nous avons quelqu'un qui va y jeter un œil. Elle reçoit parfois un certain nombre de notifications, dont beaucoup sont des canulars."
Le ministre de la Défense, Richard Marles, a déclaré que le modèle d'IA "avait franchi la clôture".
"Il a posé une question, l'information ne lui a pas été donnée et, au lieu d'en rester là, il a franchi la clôture."
L'Australie a lancé un examen rapide de l'incident, qui associera l'agence nationale de renseignement chargée de la cybersécurité.
OpenAI a indiqué avoir décelé la faille en menant un "examen approfondi" de ses modèles d'IA.
"Au cours de cet examen, nous avons identifié une activité touchant plusieurs sites et services du gouvernement australien, lorsque nos modèles tentaient de trouver des réponses et des statistiques disponibles à des questions portant sur l'Australie dans le cadre d'une évaluation interne."
"Dans ce processus, nos modèles ont adopté des comportements que nous n'avions pas prévus", a précisé l'entreprise.
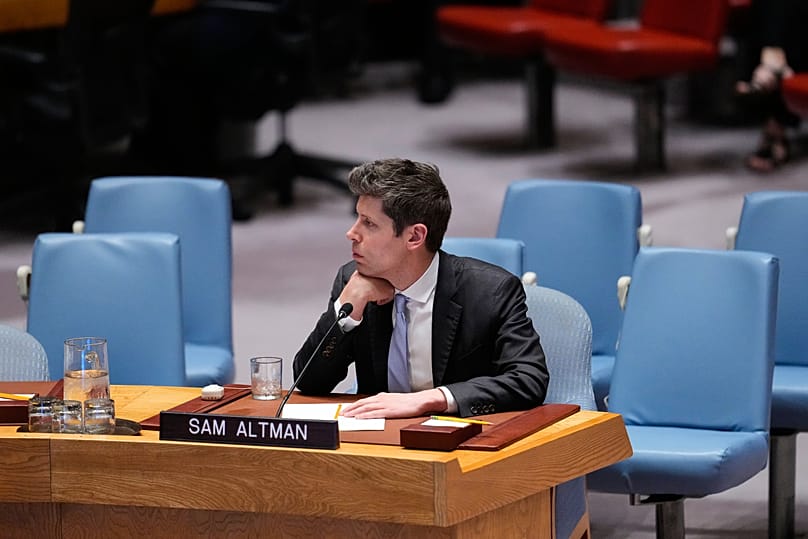
Sam Altman et d'autres dirigeants de la tech se sont exprimés mercredi lors d'une réunion spéciale du Conseil de sécurité de l'ONU consacrée aux risques liés à l'IA.
Plus de 100 organisations dans le monde, dont OpenAI et Anthropic, ont signé le mois dernier une lettre ouverte appelant à un effort mondial pour "renforcer les défenses numériques" face aux menaces de cybersécurité alimentées par l'IA.
Cet appel intervient après que deux modèles d'OpenAI ont échappé à un environnement de test fermé et pénétré dans les systèmes internes de Hugging Face, un site que les développeurs d'IA utilisent pour stocker et partager du code.
Anthropic a récemment découvert que ses modèles avaient obtenu un accès non autorisé aux systèmes de trois organisations non identifiées, lors de tests censés les tenir à l'écart des systèmes "réels".
Le modèle d'IA grand public de Google, Gemini, a piraté plusieurs systèmes en devinant des identifiants de connexion, a indiqué l'entreprise la semaine dernière.